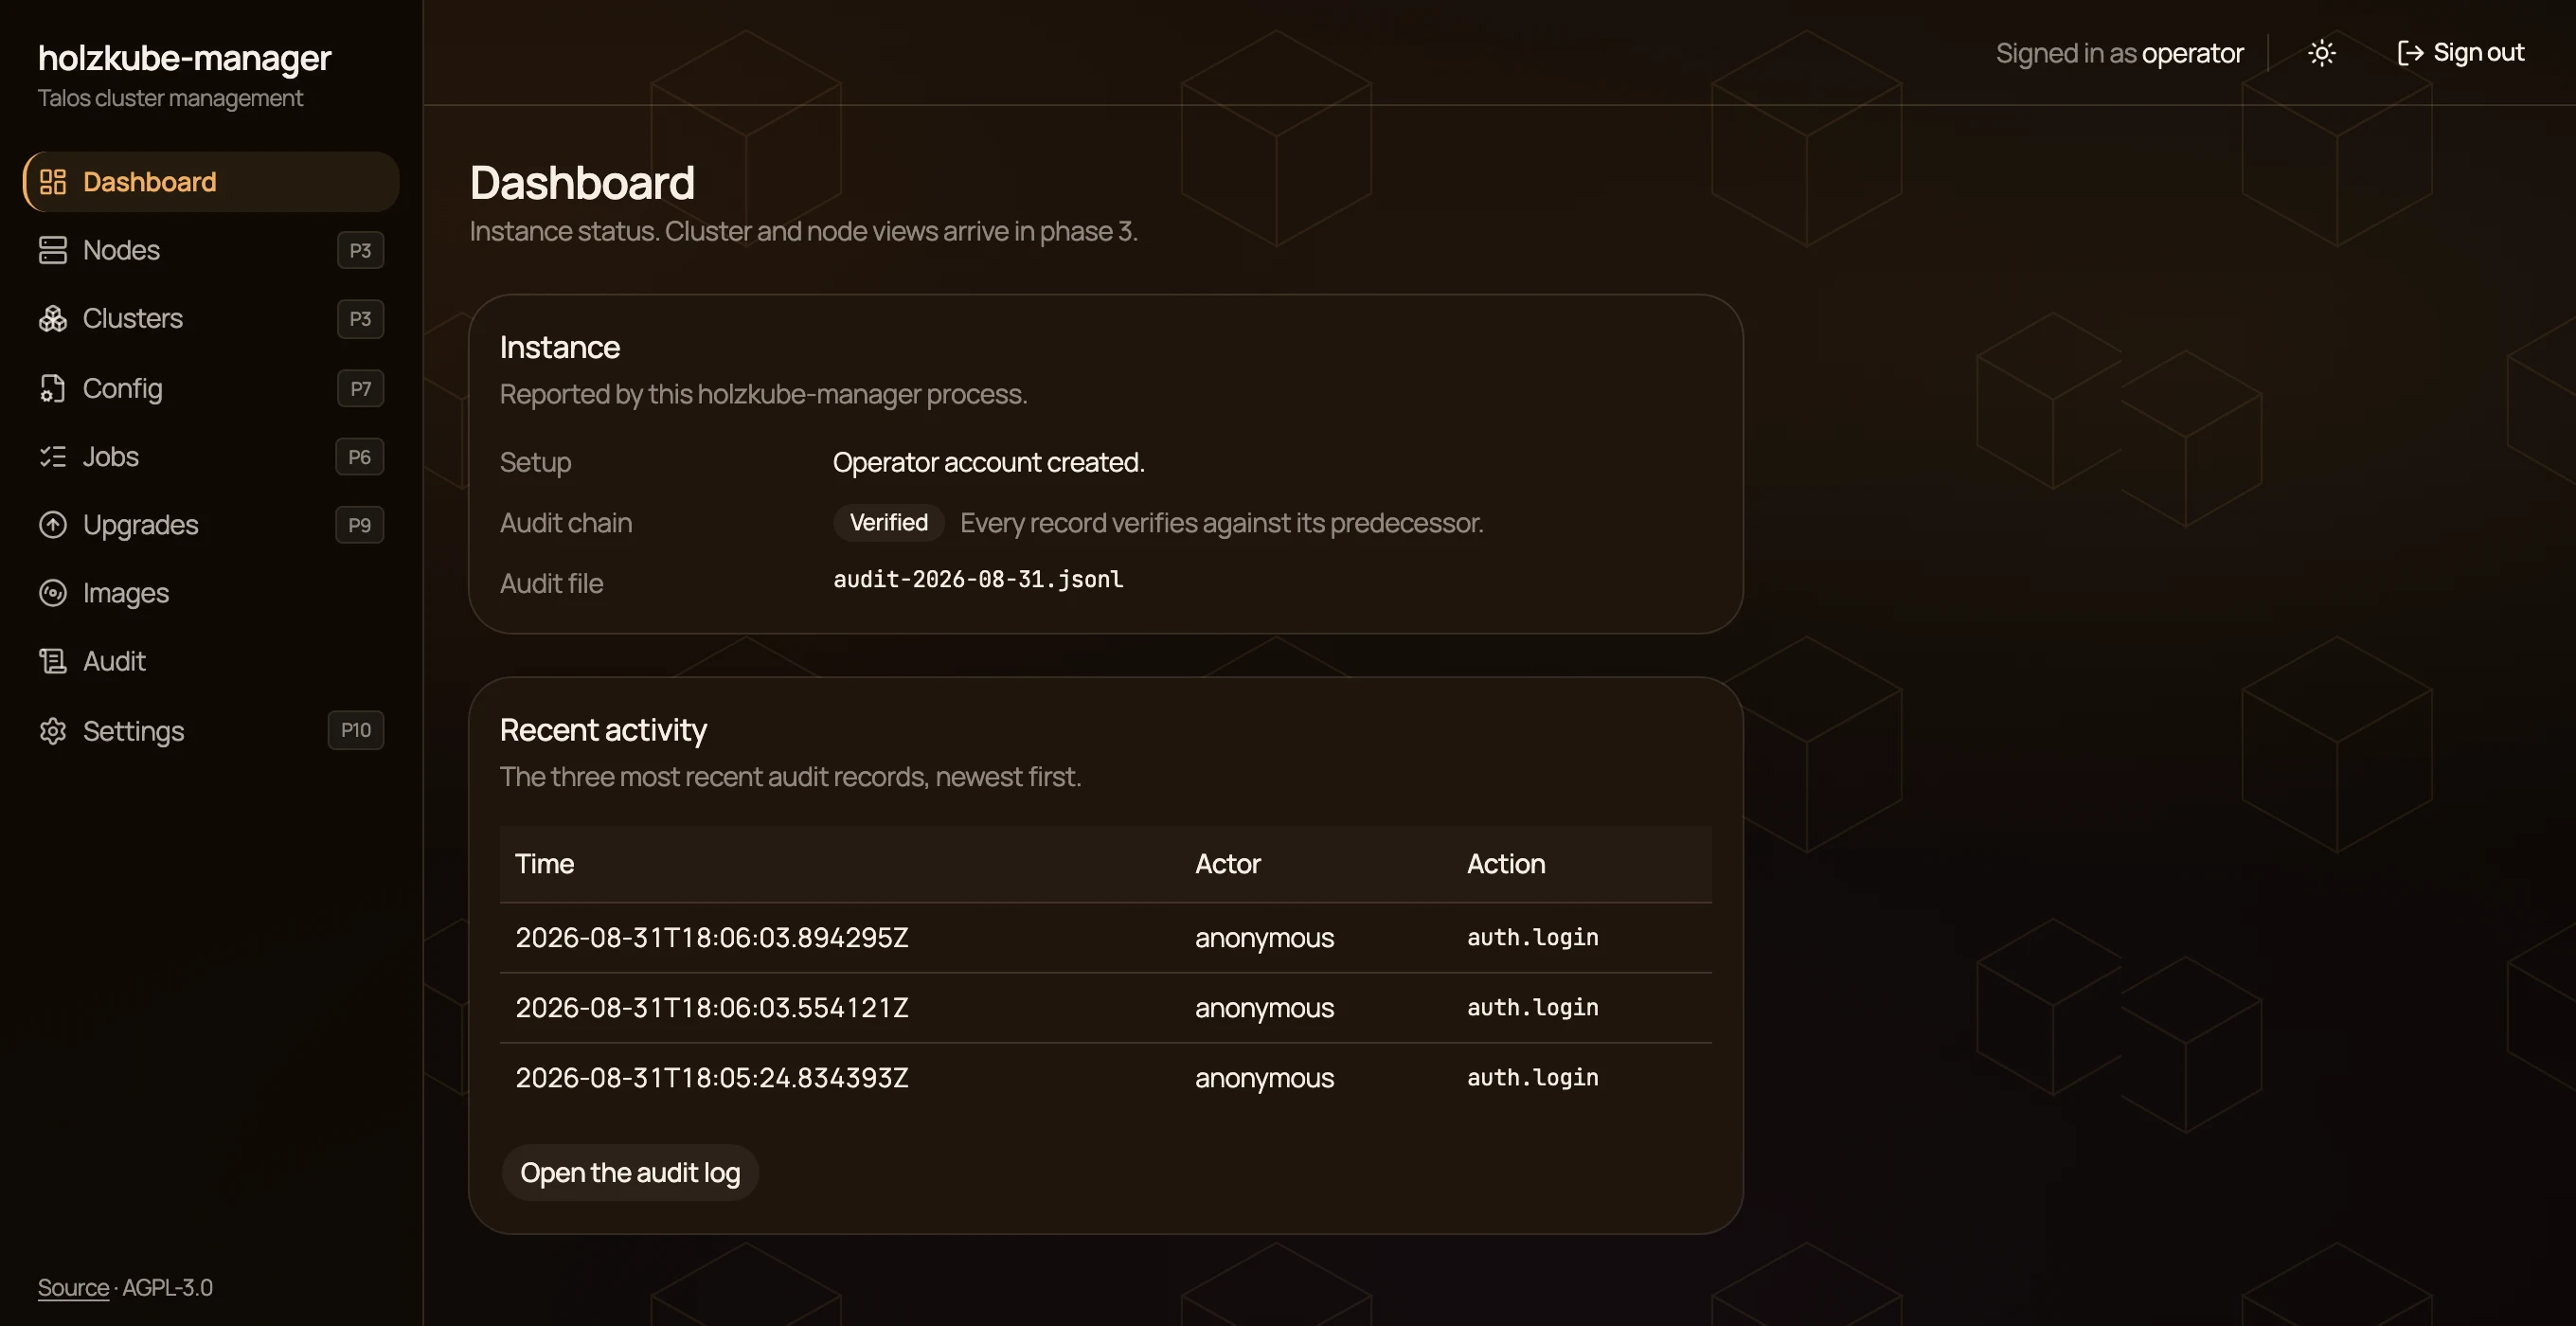
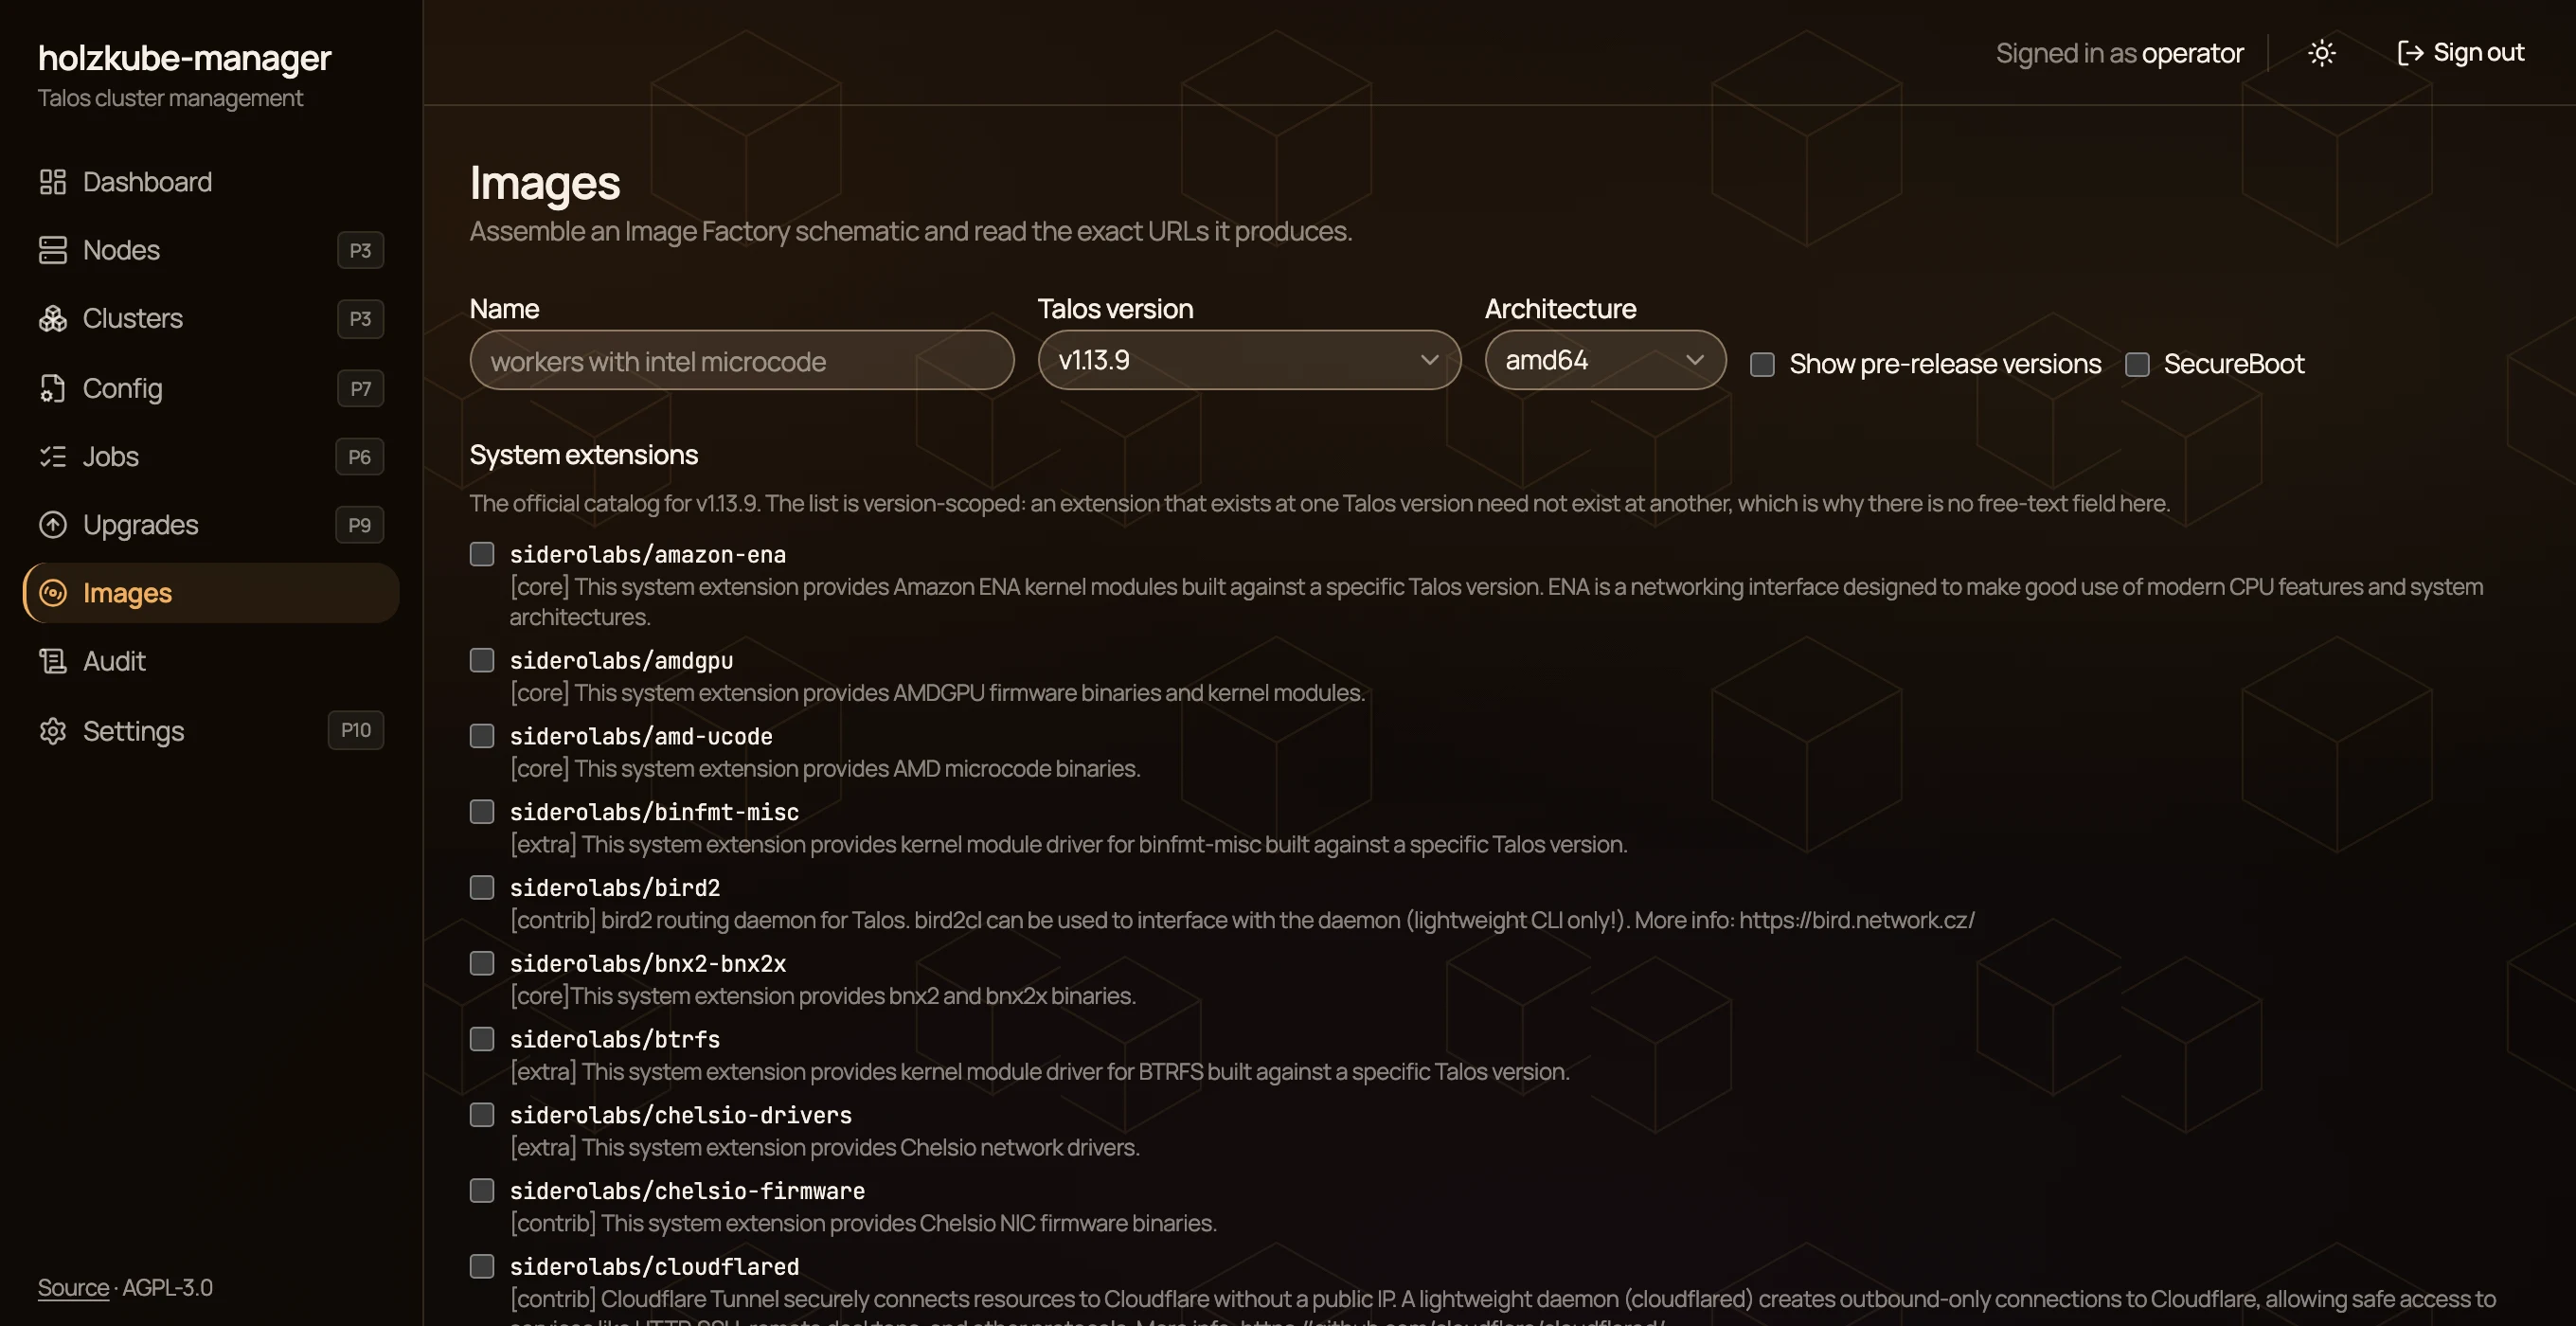
Da la maschina nuda al node dal cluster — en la surfatscha.
Administraziun per clusters Kubernetes sin Talos Linux. In binari Go curra ordaifer il cluster e discurra directamain l’API da maschina da Talos. L’alternativa a Sidero Omni — e la differenza la pli cletga stat en la licenza: Omni è BUSL-1.1, e per il manaschi atgen en producziun dovri in contract enterprise. holzkube-manager è AGPL-3.0.
Quel «ordaifer» è l’entir punct. Tgi che sto puspè metter sin pè in cluster na po betg duvrar in utensil che curra en el: nagin server da banca da datas, nagin chart Helm, nagin Kubernetes per administrar Kubernetes. In binari, in ordinatur da stadi, HTTPS cun in certificat ch’el producescha sez al emprim start.
Provisiun
Construir in schema en l’Image Factory, chattar la maschina en modus da mantegniment, applitgar la configuraziun, il node entra. Nagin script PXE, nagina ISO montada a maun.
Actualisaziuns
Talos e Kubernetes pass per pass, node per node, cun ina controlla da sanadad tranter — il proxim pir cur che l’avantprim va puspè bain.
Configuraziun
Vesair la MachineConfig, la midar, il diff avant l’applicaziun. Emprim la prova a vid, lura la midada.
Inventari
Nodes, sanadad, versiuns da Talos e Kubernetes, servetschs, protocols en il temp.
Audit
Mintga midada en ina chadaina da hash, controllada al start e betg cun in buttun. Ina rutga vegn mussada en la surfatscha. Quai è ina cumprova da manipulaziun, betg ina protecziun — ed il program di quai era.
Segirezza
--dry-run refusa mintga clamada che scriva en il transport, betg en la surfatscha; in test dumbra mintga mutaziun e controllescha che nagut arrivia tar il node. --sudo-window limitescha quant ditg ch’ina nova autentificaziun permetta il destructiv.
La fasa 1 stat: il binari, HTTPS, l’installaziun, il login, la memoria da stadi ed il protocol d’audit. La part Talos vegn construida en quest mument — transport, Image Factory ed in simulatur cunter il qual ils contracts vegnan examinads. Fin lura datti nagina vista dals nodes, e la surfatscha di quai dapertut.